Mobile:
+48 721 907 968
Email:
hello@pronetis.pl

Mobile:
+48 721 907 968
Email:
hello@pronetis.pl
Backup danych w małej firmie: ile kopii, gdzie je trzymać i dlaczego kopia, której nikt nie odtworzył, to nie backup. Konkretne zasady i przykłady.
Backup danych w małej firmie zwykle istnieje w jednej z dwóch postaci: albo go nie ma, albo jest, ale nikt go nigdy nie odtworzył. Druga sytuacja jest gorsza, bo daje fałszywe poczucie bezpieczeństwa. Poniżej konkretne zasady, nie ogólnik „rób kopie zapasowe”.
Najczęstszy scenariusz, jaki widzimy: firma ma kopię na zewnętrznym dysku albo w chmurze, kopia się robi automatycznie co noc, nikt nie sprawdza, czy da się z niej cokolwiek przywrócić. Dopiero przy realnej awarii — padły dysk, zaszyfrował ransomware, ktoś przez pomyłkę skasował folder — okazuje się, że plik kopii jest uszkodzony, hasło zgubione, albo kopia obejmowała nie te foldery, co trzeba. To nie jest backup, to nadzieja.
Zasada jest prosta: backup, którego nie przetestowałeś, traktuj tak, jakby go nie było.
Nie trzeba korporacyjnego działu IT, żeby to zastosować:
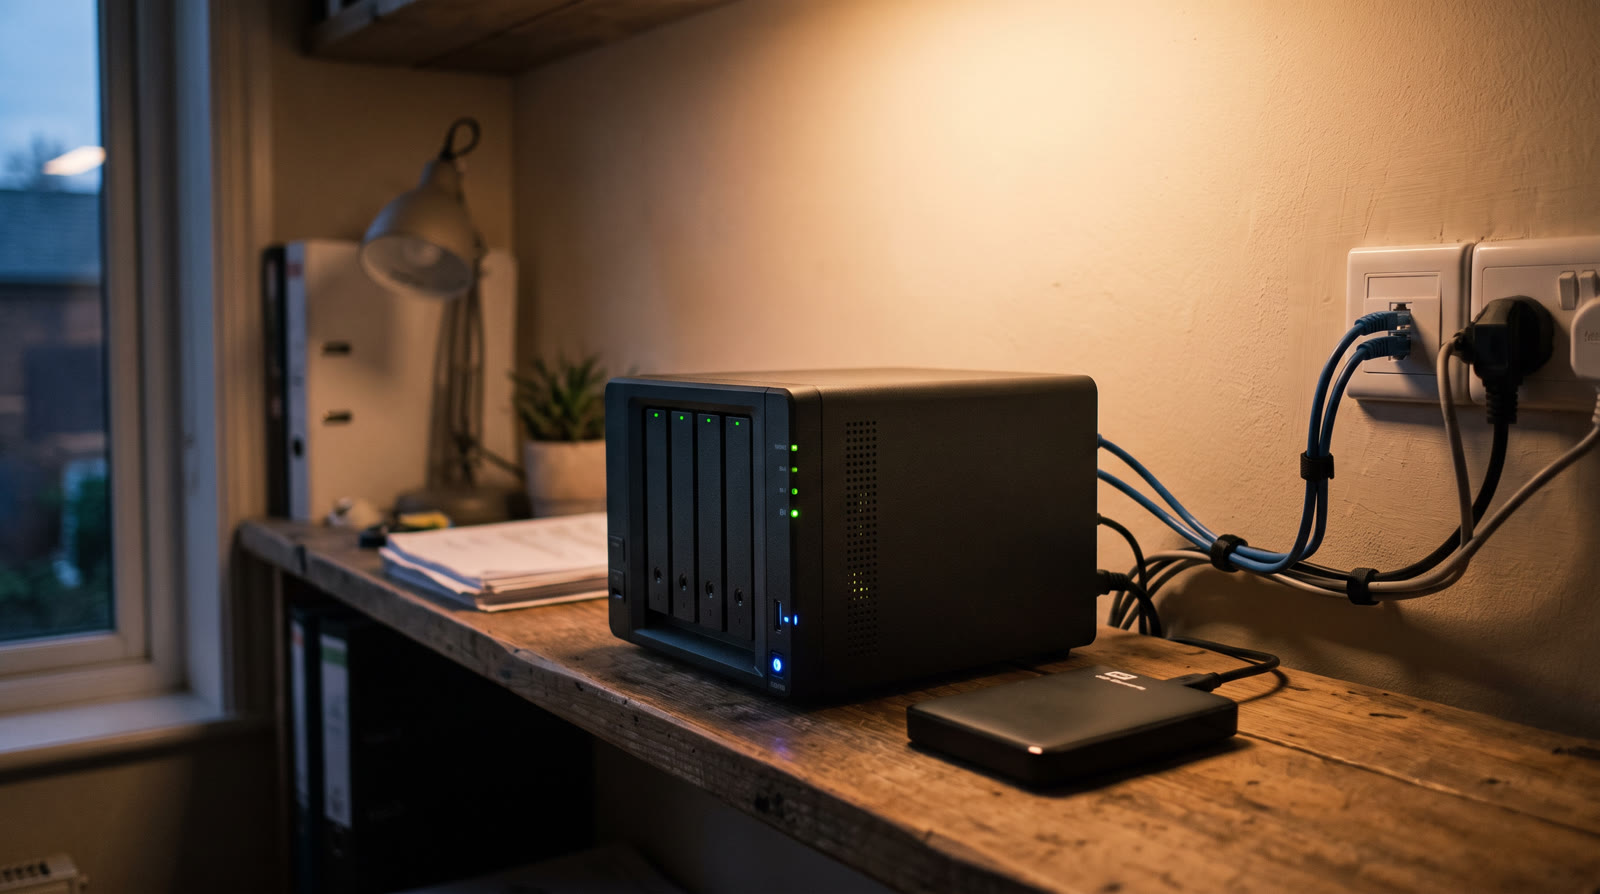
Dla firmy z 5-10 stanowiskami to realnie: mały serwer NAS w biurze (np. Synology) plus automatyczna kopia do chmury. Konfiguracja jednorazowa, dalej działa bez udziału nikogo — co zdejmuje z Ciebie konieczność pamiętania o czymkolwiek.
Gabinet lekarski czy stomatologiczny ma dodatkowy problem: kartoteka pacjenta to dane, których utrata to nie tylko strata biznesowa, ale i naruszenie RODO z realną odpowiedzialnością. Backup systemu gabinetowego musi być szyfrowany, regularny i — tak jak wszędzie — testowany. To samo dotyczy kancelarii i biur rachunkowych: dokumenty klientów trzymane „na słowo honoru” na jednym dysku to ryzyko, które łatwo policzyć dopiero po fakcie.
Ransomware szyfruje wszystko, do czego ma dostęp — łącznie z podłączonym na stałe dyskiem zewnętrznym czy zmapowanym dyskiem sieciowym. Jeśli kopia zapasowa jest cały czas podpięta do tego samego komputera co dane produkcyjne, atak zaszyfruje jedno i drugie. Dlatego część kopii musi być odłączona od sieci albo trzymana w chmurze z wersjonowaniem — żeby dało się wrócić do stanu sprzed ataku, a nie tylko do zaszyfrowanej kopii z wczoraj.
Jeśli na któreś z tych pytań odpowiedź brzmi „nie wiem”, to jest dokładnie ten moment, żeby to sprawdzić, zanim padnie dysk, nie po.
Zakres wdrożenia serwera, NAS-a i backupu 3-2-1 opisany jest na stronie serwery, NAS i backup dla firm — a rozwiązania dopasowane do gabinetów i RODO na stronie IT dla gabinetów.
Chcesz sprawdzić, czy Twoje dane faktycznie da się dziś odtworzyć? Umów bezpłatną konsultację — sprawdzimy to razem, zanim sprawdzi to awaria.